Claude Code 设置文件在 GitHub 上意外泄漏数千个密钥
Claude Code is accidentally exposing secrets all over GitHub
Apiiro 安全研究人员发现 Claude Code 本地设置文件被大量上传到公开 GitHub 仓库,其中约 1100 个来自 63 家组织的文件包含 API token、数据库密码和私钥等密钥。
由于设置文件的处理方式存在部分疏漏,Claude Code 正在公共 GitHub 实例上泄露敏感信息。这是 Apiiro 的 AI 安全研究人员的发现,他们在嵌入 GitHub 仓库的 Claude Code 设置文件中发现了数千个机密信息,包括数据库密码、API 令牌和 root 登录凭据。
此次泄露源于 Claude Code 处理自动化 shell 命令用户批准的方式。当用户选择“是,并且不再询问”选项来批准运行某个命令时,该选择会作为一条规则存储在用户计算机本地的“.claude/settings.local.json”文件中。这条规则有时以模式形式编码,但命令本身通常会原样写入该设置文件,包括其中可能嵌入的任何敏感信息。
如果设置文件只留在用户本地计算机上,这其实并不是什么重大安全问题(当然前提是该计算机本身未被入侵)。而且 Anthropic 在 Claude Code 文档中指出,这个特定的设置文件会被加入开发者的全局 .gitignore 列表,这通常可以防止它被公开分享。
但这一 .gitignore 设置并不会反映在仓库层面,这意味着如果仓库被克隆到另一台机器,或者某个文件夹后来变成仓库,敏感文件就可能被意外上传。Apiiro 写道,在许多情况下,Claude Code 本身会在无需用户输入的情况下提交对设置文件的更改。
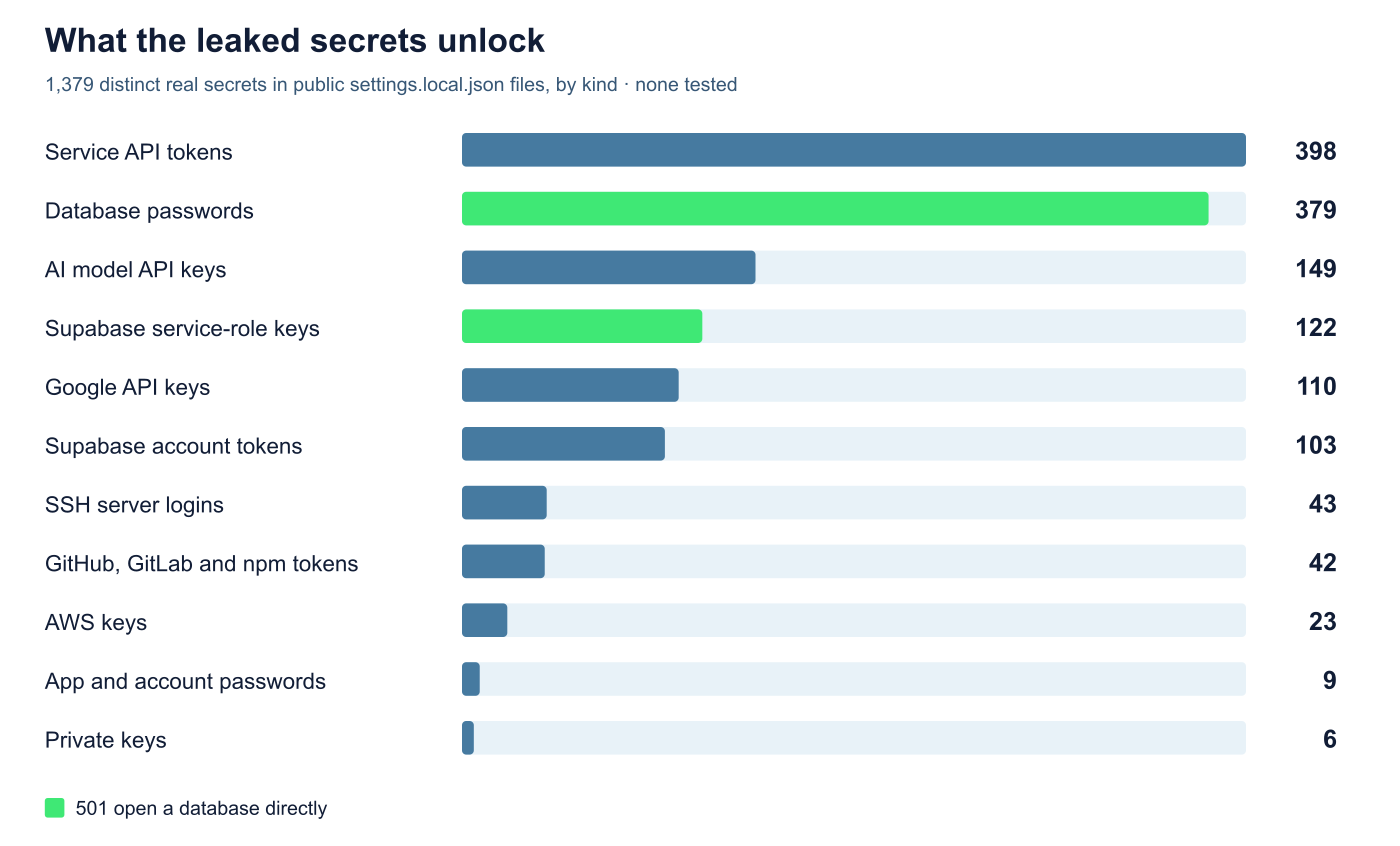
Apiiro 在公开分享的 Claude Code 设置文件中发现的各种机密信息类型明细。
Apiiro 在公开分享的 Claude Code 设置文件中发现的各种机密信息类型明细。 来源: Apiiro
Apiiro 的研究人员发现了超过 10 万个 Claude Code 本地设置文件被上传到公共 GitHub 仓库的案例。其中,只有来自 63 个不同组织的大约 1,100 个文件包含公共 API 令牌、数据库密码或私钥等机密信息。即使这些文件被发现并从仓库中移除,如果 GitHub 用户不够小心,这些机密信息仍可能留存于原始项目的分支中。
来源: Ars Technica · AI · arstechnica.com